对于部署在香港节点的Web应用、API服务、游戏平台或在线交易业务,DDoS与CC攻击往往会在短时间内消耗Bandwidth、连接数和计算资源,进而影响正常用户访问。选择香港DDoS-Protected Servers时,不能只关注基础硬件参数,还需要把攻击缓解、源站保护、监控响应和业务连续性统一考虑。提前梳理清洗策略与防护目标,有助于在突发攻击时降低对正常访问的影响,也便于Operations团队在压力下快速执行预案。
一、业务面临的主要风险
DDoS攻击通常表现为瞬时大流量拥塞链路,CC攻击则更偏向应用层大量请求消耗后端资源。两者在防护上不能完全等同:DDoS需要关注流量牵引与清洗容量,CC需要结合访问频率、行为模型和验证策略。香港节点的业务如果存在对外API、登录接口或实时交互场景,攻击者可能用相对较低的请求量干扰核心接口,因此清洗策略需同时考虑Network层与应用层。对于面向香港本地或跨境访问的业务,Network链路质量和高防清洗能力需要一起评估,避免因误伤影响正常用户体验。
二、清洗思路与源站保护
评估香港DDoS-Protected Servers时,需要同时关注清洗触发方式、回注链路质量和源站隐匿策略。建议采用“引流—清洗—回注”的防护思路,将访问流量先引入清洗集群,由异常流量识别模块过滤后,再把正常请求回注到源站。源站真实IP应尽量对外隐藏,避免攻击者绕过清洗直接冲击源站。
如果业务已经托管在香港Protection服务器上,还应定期检查源站是否通过DNS历史、邮件头或第三方接口泄露真实地址。可以配合访问白名单、地域访问策略和连接速率限制,减少绕过清洗场景。清洗策略也不能只依赖默认阈值,应根据业务峰值动态调整。平时Bandwidth使用率稳定的业务,可将触发阈值设置得相对保守;活动期间则要适当上浮,并提前通知Operations团队。例如,一些业务会在促销或发布窗口前临时提高清洗阈值,同时保留较低的正常连接速率限制,防止CC攻击消耗源站并发。
- 隐藏源站真实IP,并定期检查DNS、MX等记录。
- 启用访问白名单和速率限制,减少绕过清洗的请求。
- 按业务峰值动态调整清洗触发阈值,避免误伤。
三、监控与告警基线
监控是防护落地的基础。建议至少覆盖入站流量、出口流量、连接数、请求速率和清洗设备负载。当流量快速逼近清洗阈值时,系统应自动触发告警并通知Operations人员。相比仅依靠基础防火墙,专用的防护节点通常能提供更细粒度的清洗策略,便于针对不同业务设置差异化阈值。阈值设置过低容易误伤正常请求,设置过高又可能延迟告警,因此建议采用分级告警,例如预警、触发和恢复三个级别。
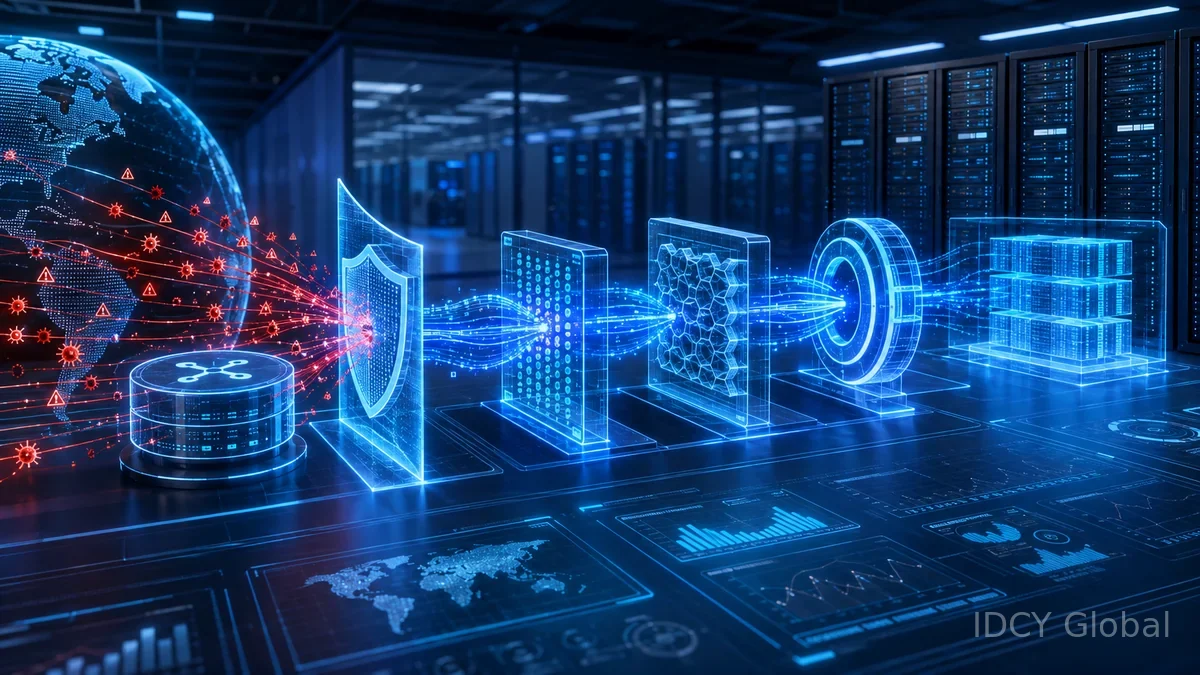
对于香港清洗服务器,可重点关注攻击告警与正常回注比例,判断清洗是否误伤。每次清洗后应记录攻击类型、峰值流量和清洗时长,用于optimized防护模板。如果发现正常请求被大量阻断,需要及时调整防护规则,而不是简单提高阈值。记录中可以区分Network层攻击和应用层攻击,方便后续复盘时快速定位问题来源。
- 设定入站流量、连接数和请求速率阈值。
- Configuration清洗触发告警,通知Operations和业务负责人。
- 每次清洗后记录攻击类型、峰值和正常回注比例。
四、防护选型与业务连续性
选型时,除了基础计算与存储资源,还要评估业务可接受的清洗响应时间、可承受的攻击规模以及是否需要更高防护等级。对于交易、会员或游戏业务,业务连续性的重要性通常高于成本节省,因此可将防护能力作为必选项。清洗节点可以作为前置资源池使用,承接突发攻击流量。如果没有足够的历史攻击数据,可以先从较低防护等级接入,并根据实际攻击量逐步调整,但切换和扩容路径必须在选型前确认。
在服务评估阶段,IDCY Global提供面向香港节点的Cloud Servers、Dedicated Servers与DDoS-Protected Servers等基础设施服务,可结合业务规模与攻击面协助梳理防护方案。建议先确认清洗节点与业务接入点的配合方式,再决定是否开启更严格的访问控制。
五、上线前的小范围验证
接入高防服务后,建议先进行小范围流量切换和压力测试,验证清洗策略是否会对正常用户产生误拦截。可以准备低峰时段的演练脚本,模拟不同类型攻击,确认告警触发、回源路径和回退流程。同时,保留原始DNS解析与源站快照,若清洗集群异常,可快速切回直接源站,减轻业务影响。测试结果应形成简短的验证报告,记录清洗命中率、正常请求成功率和回源延迟变化,便于后续审计。
总结
香港DDoS-Protected Servers的价值不仅体现在攻击发生时能否承接流量,还在于平时能否通过监控、源站保护和清洗策略降低业务中断风险。建议将防护能力纳入整体可用性设计,并结合服务商的建议进行分阶段验证,持续optimized防护模板,使业务在突发攻击时保持相对稳定的访问体验。
Frequently Asked Questions
如何判断需要选择DDoS-Protected Servers?
如果业务曾遭受DDoS或CC攻击,或者所在行业容易触发竞争性攻击,建议提前评估防护能力。持续在线的交易、游戏、API或内容服务,通常需要将清洗与源站保护作为基础能力。
清洗策略多久需要调整一次?
清洗策略不是固定不变的。建议在每次攻击事件后复盘清洗效果,同时结合业务迭代和流量增长,按周或按月复查阈值。活动期间可提前上调清洗触发值,并增加告警接收人。
源站保护可以只隐藏IP吗?
隐藏源站真实IP是基础动作,但不能只依赖这一项。还应检查DNS解析记录、历史邮箱、外部监控平台等可能泄露IP的路径,同时启用访问白名单和速率限制。
监控告警应该重点看哪些指标?
至少需要关注入站流量、连接数、请求速率和清洗设备负载。当清洗触发时,还要观察正常回注比例,防止误伤正常用户。
接入高防服务后还需要做本地备份吗?
需要。高防服务主要用于缓解攻击流量,不替代数据备份与业务恢复。建议保留源站快照、Configuration备份和DNS回退方案,以便在极端情况下快速恢复。