面向美国与北美用户的网站、游戏、金融、SaaS等业务,DDoS攻击与CC攻击带来的不只是短时不可用,还可能影响用户留存与品牌信任。提前规划基于北美入口的防护资源,有助于企业在攻击发生时更快恢复服务。
美国抗DDoS服务器正是在这一场景下被广泛关注的选项。它把高防能力与服务器资源结合,让业务在北美节点承载时,能够同步考虑流量清洗、访问控制与持续监控。
一、为什么北美业务不能只靠基础网络防护
基础网络通常具备一定的带宽和连通性,但面对大流量DDoS或高频CC请求,单一的 upstream 带宽并不等于有效的攻击缓解。尤其是业务高峰期,攻击流量可能迅速占用连接资源,让真实用户无法正常访问。此时如果缺乏可用的清洗通道,运维团队往往会陷入被动切换和恢复的循环中。
因此,在规划北美业务时,更合理的做法是把防护能力前置,评估清洗资源是否靠近业务入口、是否能够根据协议和业务特征调整策略。这样即使攻击发生,也能尽量将影响控制在一定范围内。对于一些需要持续在线的业务,提前准备高防节点还有助于缩短异常状态下的恢复时间。
二、清洗策略与源站保护思路
2.1 先做攻击流量识别与分流
在评估 美国抗DDoS服务器 时,核心不是追求“所有流量都拦截”,而是尽量把正常用户请求从异常流量中分离出来。比如针对HTTP类业务,可以结合访问频率、请求特征和来源行为进行判断;对于UDP类业务,则需要关注包速率和连接行为。只有先识别出哪些流量可能是攻击,才能让后续清洗策略更贴合实际业务。
如果需要更聚焦于DDoS缓解,可以结合 美国DDoS防护服务器 的清洗策略,把防护重点落到实际风险上。北美业务通常更关注HTTP Flood、SYN Flood和UDP Flood,因此选型时可以先确认这些基础攻击类型是否被覆盖。与此同时,清洗规则不宜长期保持不变,而应根据业务访问模式和攻击趋势做适度调整。
2.2 隐藏源站并设置最小暴露面
源站保护的核心是减少真实服务器IP被直接扫描和攻击的机会。即使已经使用高防入口,源站也不应随意对公网开放不必要的端口。建议只暴露必要的业务端口,并通过访问控制列表限制管理后台来源。对于数据库、SSH或远程桌面等管理服务,可以只允许跳板机或指定管理网段访问。
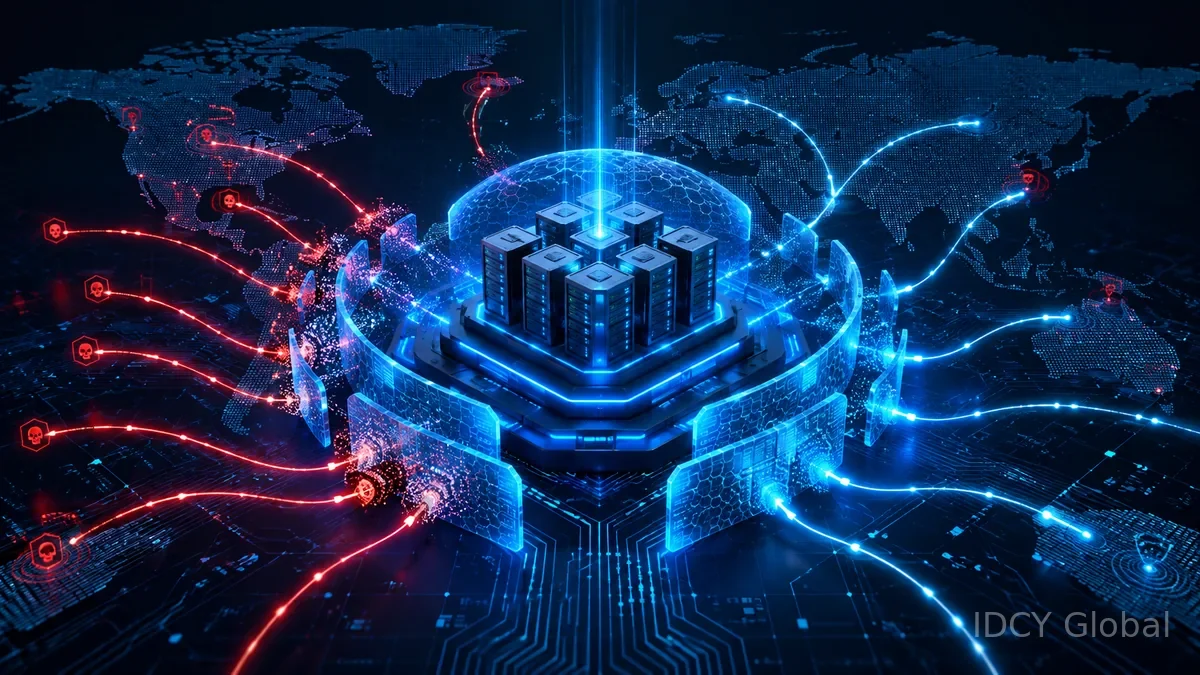
这样做有助于降低攻击者直接绕过清洗节点、打击源站的可能性。高防服务可以作为前置过滤层,但源站自身的安全配置仍然是业务连续性的重要组成部分。若同时使用外部加速或缓存层,还要确认回源IP范围,避免源站误伤正常回源请求。
三、监控与应急响应应同步落地
仅有防护资源而缺乏监控,往往会在攻击初期失去判断依据。建议至少关注入向流量趋势、清洗前后流量变化以及业务可用性指标。当出现异常时,应能快速判断是网络波动还是攻击导致。可用性监控最好覆盖真实用户访问路径,而不是只检查服务器是否在线。
对于需要长期运行的北美业务,美国防御服务器 可以被看成是业务连续性的一部分,而不只是攻击发生后的临时工具。提前准备好应急联系人、备用解析策略和降级方案,通常比只依赖单一防护节点更可靠。攻击结束后,还应复盘攻击类型和清洗效果,为后续策略优化积累依据。
四、选型时关注的几个维度
- 防护覆盖范围:是否包含常见的SYN Flood、UDP Flood、HTTP Flood等攻击类型。
- 清洗策略灵活性:是否可以按端口、协议和业务特征做调整,而不是只能启用统一规则。
- 监控与告警:是否提供基础的流量趋势、异常提示或人工支持入口。
- 业务扩展能力:当业务增长或攻击规模变化时,能否便捷地升级或调整防护方案。
合理的高防服务器选型,通常更适合业务扩展,并有助于降低攻击影响。实际配置和防护效果应以套餐说明和真实攻击场景为准,不宜只看单一参数。建议在正式上线前,结合测试业务进行一段时间的观察,确认清洗策略和源站保护能够协同工作。
五、总结
北美业务的DDoS与CC防护,需要把清洗、源站保护、监控和应急响应放在同一套体系里考虑。亿达网络(IDCY GLOBAL) 在北美IDC资源服务中,可为用户提供高防服务器相关产品支持。若需查看具体产品信息,可访问美国高防服务器页面进一步了解。通过更完整的防护规划,企业可以更稳定地承载面向美国与北美用户的业务,并为后续扩展留出空间。
常见问题
1. 北美业务什么时候需要高防服务器?
如果业务经常面临突发流量、竞争对手恶意攻击,或对可用性要求较高,通常建议提前准备高防资源,而不是等攻击发生后再临时寻找。
2. DDoS清洗是否会影响正常用户访问?
合理的清洗策略应尽量降低对正常用户的影响。实际效果与业务类型、攻击规模和策略配置有关,需要在上线前进行测试和观察。
3. 如何验证清洗策略是否生效?
可以通过监控清洗前后流量变化、业务可用性指标,以及异常请求是否被有效拦截来综合判断。建议在非业务高峰期做模拟验证。
4. 美国高防服务器与普通服务器的主要区别是什么?
高防服务器通常提供更集中的攻击流量清洗能力和防护配套,更适合需要应对DDoS与CC风险的业务。普通服务器则更侧重基础计算和网络资源。
5. 是否可以在攻击发生后再启用防护?
理论上可以临时接入,但攻击期间切换可能增加业务中断时间。更稳妥的做法是提前完成配置和解析调整,让防护处于可用状态。